E-commerce
Cerca de metade dos chargebacks da Appmax tinha recebido um “sim” na confirmação, diz diretora de tecnologia
Evelyn Torezone, CTO da empresa, apresentou sete golpes e três suspeitos, com dados de 100 mil pedidos, e disse que a fraude se concentra antes da Black Friday

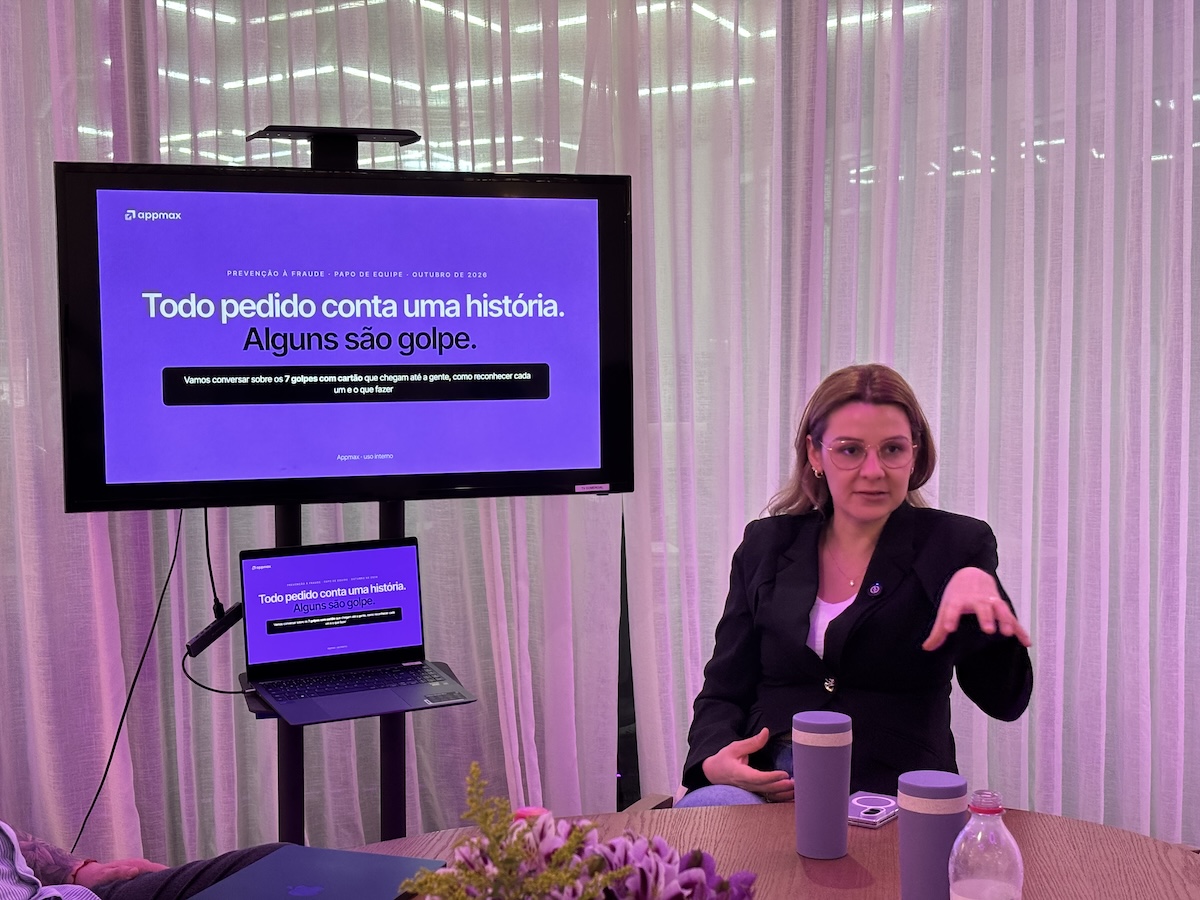
Cerca de metade dos pedidos que viraram chargeback na Appmax tinha recebido um “sim” na confirmação por contato antes de a compra ser aprovada, segundo Evelyn Torezone, diretora de tecnologia (CTO) da empresa.
O dado vem de notas de calibração do script de análise da Appmax, com cerca de 100 mil pedidos, e foi apresentado na quarta-feira (7) em coletiva de imprensa em Porto Alegre (RS).
Chargeback é a devolução ao titular do valor de uma compra que ele contesta. Basta que o dono do cartão não tenha autorizado a compra para o estorno acontecer, mesmo que quem a fez seja um filho, um primo ou o marido, afirmou Torezone.
A Appmax atua como subadquirente e responde perante a adquirente pelos chargebacks dos lojistas. Se o lojista não tem saldo ou deixa de operar, o prejuízo fica com a empresa.
Quando o contrato prevê seguro chargeback, a Appmax cobre o valor até o limite combinado. Sem seguro, repassa o custo ao lojista.
Os sete golpes com cartão e os três suspeitos
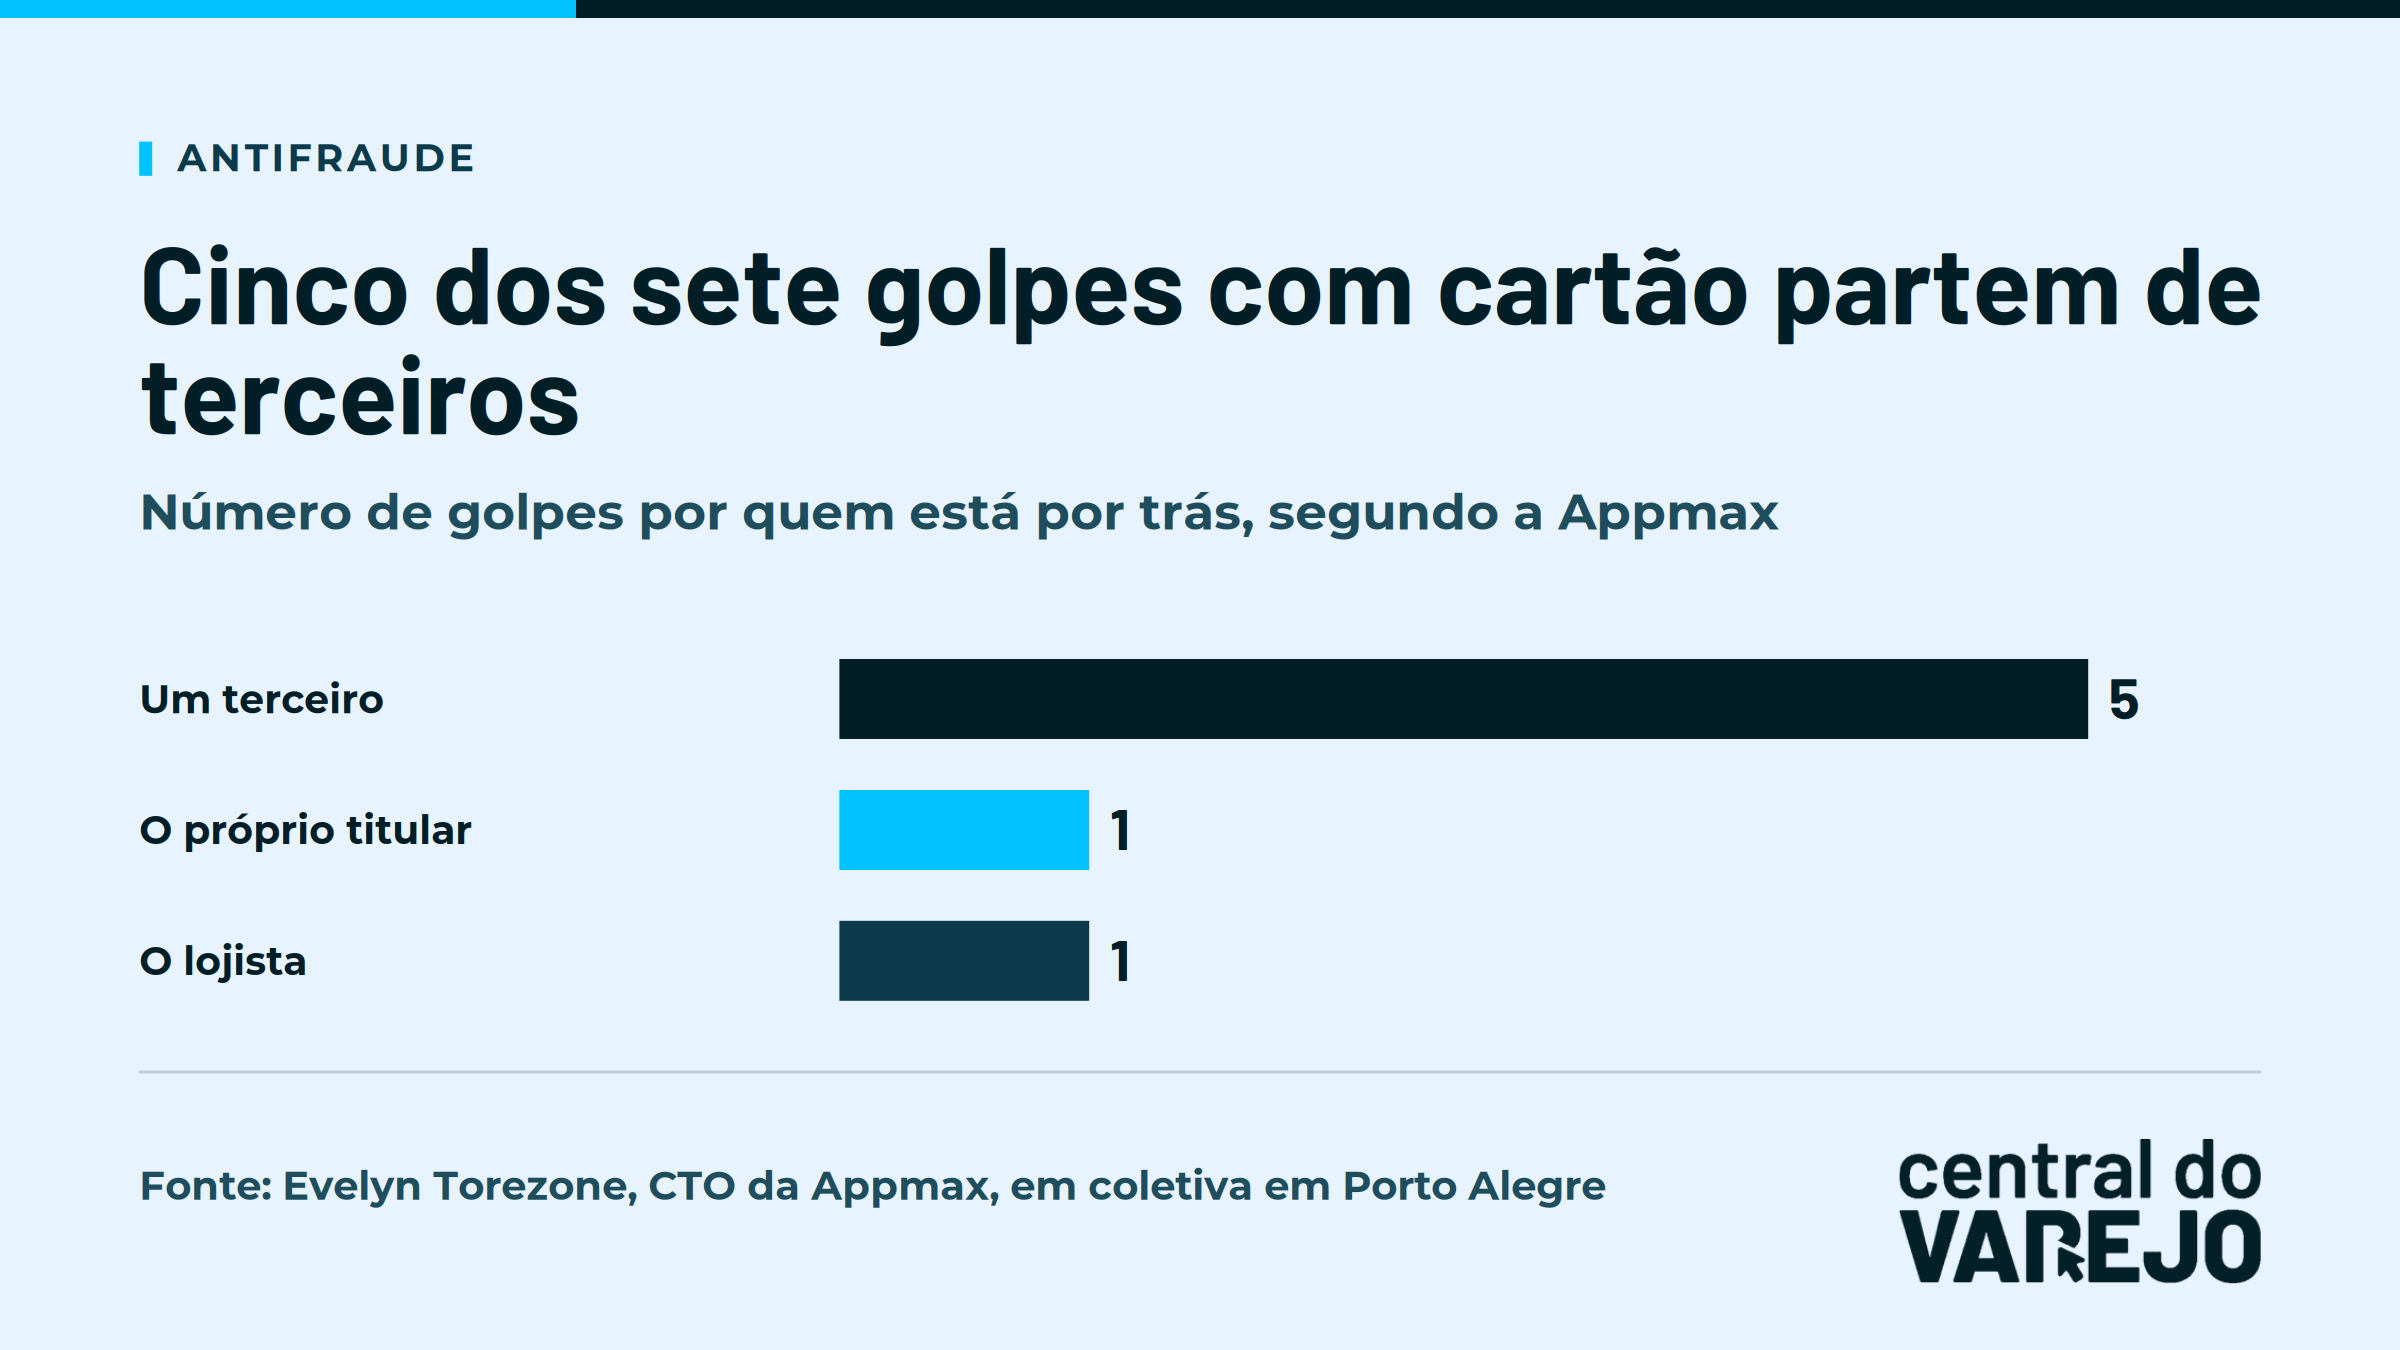
A Appmax classifica em sete os golpes com cartão que chegam à plataforma e os agrupa por quem está por trás. Cinco partem de terceiros que usam dados ou a identidade de outra pessoa.
São eles a fraude de cartão com dados roubados, a engenharia social, a perda e roubo, o teste de cartão e a identidade falsa ou conta invadida.
Um golpe parte do próprio titular, a fraude amigável, em que a pessoa compra e contesta depois. O último parte do lojista, que cria uma loja falsa, usa cartões testados em outro site e saca o valor antes de o chargeback chegar.
Torezone apontou a engenharia social, em que o golpista se passa por banco, loja ou parente, como o esquema mais usado.
Chargeback e o “sim” na confirmação
Para ilustrar, a Appmax apresentou o pedido #48213, caso inventado com sinais reais do seu modelo. Um ar-condicionado de 12.000 BTUs, por R$ 3.890 em 12 vezes, comprado numa sexta-feira às 23h47 por um cliente novo.
O cartão era de outra pessoa, o telefone estava registrado em nome de um terceiro, e a resposta na confirmação foi “Sim, fui eu”.
Segundo Torezone, o golpista costuma colocar o próprio telefone no pedido, e quem atende a ligação de confirmação é ele. Ela disse que os fraudadores também usam telefones virtuais, linhas de WhatsApp sem número portado.
Os números vêm das mesmas notas de calibração. Dos chargebacks, 55% vieram de pedidos com telefone de outra pessoa. Eletrodoméstico tem 13,6% de fraude, 6,4 vezes a média, porque é item de ticket alto e revenda fácil.
Quando o mesmo telefone aparece em três ou mais documentos, o risco é 9,5 vezes maior. Um site arriscado e sem nenhum alerta registrou 6,26% de chargeback, contra 0,25% de um site seguro, 25 vezes menos.
Por que a Appmax não barra todo pedido suspeito
Telefone em nome de outra pessoa nem sempre indica fraude. Torezone citou um parceiro cujo público tem de 45 a 70 anos, com telefone do filho, endereço do idoso e e-mail do neto no mesmo pedido.
Nesse caso, a Appmax envia a confirmação ao filho que fez a compra, e não ao idoso.
A diretora afirmou que barrar todo pedido suspeito gera perda de vendas válidas, atrito com o lojista e alta do custo de aquisição de clientes.
Os antifraudes de mercado, segundo ela, trabalham com o score do cartão. Um cartão de score bom é aprovado mesmo com IP em outro estado e telefone de terceiro, e um cartão com chargeback recente é recusado mesmo quando todos os dados são do dono.
A Appmax avalia o dado, o comportamento e o apetite de risco de cada lojista, descreveu Torezone, como se houvesse um antifraude para cada operação.
O modelo dá notas de 0 a 5 para cliente, e-mail, endereço, site e cartão e soma os sinais num potencial de risco. O resultado é comparado com o limite do site, chamado de risk level.
Há cinco níveis, de 0,40 (normal) a 0,03 (restrito, para sites sob ataque), e todo site novo começa no nível moderado, de 0,10. O pedido sai aprovado, em análise manual ou reprovado, caso o risco passe de 0,9.
A apresentação traz limites de referência de até 2,5% de chargeback sobre as transações e de até 5% de compras boas recusadas. Torezone disse que os percentuais mudam por segmento e, para o mesmo cliente, conforme a janela de tempo.
Chargeback na Black Friday: a fraude vem antes
“A fraude, ela é antes”, disse Torezone sobre a Black Friday, e acrescentou que “o fraudador está antes lá no seu site”.
Segundo ela, o golpista ataca de outubro ao início de novembro para montar estoque e revender na data, e a Appmax se prepara desde meados de setembro. A apresentação do relatório de Black Friday indica que o chargeback sobe de 31% a 32% de novembro para dezembro.
Torezone relatou um caso de fraude amigável com um perfume de R$ 20 a R$ 30. Moradores de uma comunidade do interior compravam com o cartão do vizinho e mandavam entregar na casa de um terceiro, em triangulação, para revender o produto.
O titular contestava, e o chargeback era aceito. A Appmax bloqueou a região por um período.
Em outro caso, um parceiro de telas de cerca de R$ 15 mil começou com aprovação de 35% a 40%, porque as campanhas de marketing atraíam fraude. Com bloqueios de cidades nas campanhas e ajustes de perfil, a taxa chegou a 87% a 90% em mais de dois anos.
A diretora também citou três pontos de atenção. Pagamentos com Apple Pay ou Google Pay no navegador não contam como venda protegida, ao contrário dos feitos no aparelho autenticado.
O 3DS, autenticação no aplicativo do banco, derruba a conversão. Para compras de valor muito alto, a Appmax pede validação facial.
Leia também
- Chargeback: o que é, como funciona e como evitá-lo
- Estudo revela que 27% das pessoas já sofreram fraude no e-commerce
- Black Friday 2026: data, faturamento e preparação do varejo
O jornalista viajou a convite da Appmax.
Imagem: Central do Varejo